
OMSA a dispărut: ce pui în loc pe serverele Dell și la ce ajută OME
Dell a retras OMSA. Ce îl înlocuiește pe un server singur, ce face OpenManage Enterprise, cât costă și cum ajungi cu el la servere din alte locații.

Pe scurt
OpenManage Server Administrator (OMSA) nu mai primește versiuni noi din 30 septembrie 2024 și iese din suport pe 30 septembrie 2027. Pe un server singur îl înlocuiesc iDRAC9 și iDRAC Service Module, fără cost. OpenManage Enterprise (OME) este consola gratuită care adună mai multe servere, inclusiv din alte locații, printr-un tunel VPN terminat lângă portul iDRAC. Plătești doar licența iDRAC Enterprise, dacă vrei consola virtuală.
Săptămâna aceasta am instalat un server Dell PowerEdge T360 la un client nou. După instalare am intrat, ca de obicei, pe pagina de suport Dell ca să descarc ultimele actualizări și OpenManage Server Administrator. Programul nu mai era acolo. În locul lui, lista de descărcări trimitea spre OpenManage Enterprise și spre o familie întreagă de aplicații cu nume asemănătoare: Update Manager, Services, AIOps, Integration for VMware vCenter.
Dacă administrezi servere Dell de câțiva ani, OMSA era reflexul: îl instalai în Windows și vedeai temperaturile, discurile, controllerul RAID și alertele. Dispariția lui ridică două întrebări: cu ce monitorizezi serverul de mâine și ce sunt aplicațiile noi.
OMSA este retras, nu înlocuit de OME. Pe un server singur locul lui îl iau iDRAC și iDRAC Service Module, iar OpenManage Enterprise este consola centrală pentru cine are mai multe servere, eventual la mai mulți clienți. Pentru o firmă cu un singur server, OME nu este necesar. Pentru cine administrează servere la distanță, este gratuit și merită configurat o dată.
Ce s-a întâmplat cu OMSA
Dell a anunțat oficial retragerea în pagina dedicată de pe site-ul de suport. Ultima versiune a apărut pe 30 septembrie 2024. Până pe 30 septembrie 2027 programul primește doar corecții de securitate și rezolvări pentru probleme critice, apoi iese complet din suport.
Ultima versiune suportă doar serverele din generațiile 14, 15 și 16 și nu suportă Windows Server 2025. Pe un server nou cu sistemul de operare curent, OMSA nu mai este o opțiune nici măcar temporar.
Motivul declarat de Dell este strategia „fără agent”: tot ce făcea OMSA din interiorul sistemului de operare se face acum din iDRAC, controllerul de administrare încorporat în placa de bază. iDRAC funcționează independent de sistemul de operare, deci vede serverul și când Windows nu a pornit sau când discul de sistem a cedat.
Ce înlocuiește OMSA pe un singur server
Două componente, amândouă incluse în prețul serverului.
iDRAC9 este controllerul de administrare. Are propria interfață web, propriul port de rețea și vede senzorii, discurile, controllerul RAID, jurnalul hardware și firmware-ul. Trimite alerte prin SNMP și e-mail și face actualizări de firmware fără niciun program instalat în sistemul de operare.
iDRAC Service Module (iSM) este singurul lucru care se mai instalează în Windows sau Linux. Este un serviciu mic care leagă iDRAC de sistemul de operare: iDRAC află numele mașinii și adresele IP, iar evenimentele hardware ajung în jurnalul Windows. Practic iSM este noul OMSA, redus la ce nu poate afla iDRAC singur.
Ce poți face cu iDRAC depinde de licență, perpetuă și legată de service tag-ul serverului.
| Licență iDRAC9 | Ce aduce în plus | Standard pe |
|---|---|---|
| Basic | Interfață web, Redfish, SNMP, monitorizare, actualizări de firmware | Seriile 100-500, inclusiv T360 |
| Express | Funcții extinse de administrare la distanță și de ciclu de viață | Seriile 600 și mai sus |
| Enterprise | Consolă virtuală, media virtuală, blocarea configurației | Opțional, la cumpărare sau ulterior |
| Datacenter | Telemetrie detaliată, metrici de consum și termice | Opțional |
Un detaliu care a încurcat administratorii anul acesta: unele versiuni de firmware afișau „Express” pe R360 și T360, deși licența standard a acestor modele este Basic. Dell a confirmat în articolul de suport dedicat că firmware-ul 7.10.50.00 și mai nou arată corect Basic. Pentru monitorizare, alerte și actualizări Basic ajunge. Pentru consola virtuală, adică ecranul serverului în browser când Windows nu mai răspunde, ai nevoie de Enterprise.
Actualizările de firmware pe un server singur se fac din interfața iDRAC, la Maintenance, System Update, sau cu Dell System Update rulat în sistemul de operare.
Ce este OpenManage Enterprise și ce fac aplicațiile din jurul lui
OpenManage Enterprise este o mașină virtuală gata făcută, pe care o importi în Hyper-V, VMware, KVM sau Proxmox. Nu se instalează pe server, ci lângă el. Descoperă serverele prin iDRAC, le ține inventarul, arată starea întregului parc pe un singur ecran, primește alertele și aplică actualizări de firmware la mai multe servere deodată. Celelalte nume din lista de descărcări sunt extensii ale acestei console sau unelte separate pentru actualizări.
| Componentă | Ce face | Unde rulează |
|---|---|---|
| OpenManage Enterprise | Inventar, monitorizare, alerte, actualizări pentru tot parcul | Mașină virtuală proprie |
| Update Manager | Repository local de firmware, pentru rețele fără internet sau cu multe servere | Plugin în OME |
| Services (fost SupportAssist Enterprise) | Deschide automat cazuri la Dell pentru serverele cu ProSupport | Plugin în OME |
| AIOps Infrastructure Observability (fost CloudIQ) | Trimite inventarul și starea în portalul cloud Dell | Plugin în OME |
| Integration for VMware vCenter, SCVMM, SCOM | Aduce inventarul și actualizările Dell în consolele VMware sau Microsoft | Plugin în OME |
| Power Manager | Monitorizare și plafonare consum | Plugin în OME, cu licență |
| OpenManage Enterprise Modular | Doar pentru șasiurile MX | În șasiu |
| Dell System Update, Repository Manager | Actualizări pe un server singur sau ISO cu toate actualizările unui model | Pe stația de administrare |
Resursele cerute de appliance sunt modeste pentru un parc mic. Matricea de suport pentru versiunea 4.7 cere pentru sub 1.000 de dispozitive 4 nuclee și 19 GB RAM, cu două discuri virtuale de câte 415 GB. Hyper-V pe Windows Server 2022 și 2025 este suportat, la fel Proxmox VE 9.
Cât costă
Consola în sine este gratuită și nu cere nicio cheie. Monitorizarea, inventarul, alertele, grupurile, actualizările de firmware, rapoartele și API-ul sunt incluse. Dell spune explicit în întrebările frecvente despre OME că instalarea și folosirea consolei nu necesită licența Advanced.
Licența OpenManage Enterprise Advanced se cumpără per server, este perpetuă și se leagă de service tag. Este necesară pentru aplicarea automată de șabloane de configurare pe servere noi, pentru remedierea automată a abaterilor de configurare, pentru pornirea de pe un ISO prin OME și pentru plugin-ul Power Manager. Varianta Advanced+ deblochează plugin-urile de integrare cu VMware și Microsoft. Există un trial de 90 de zile.
Plugin-urile Services și AIOps sunt gratuite, dar funcționează doar pentru serverele cu contract ProSupport sau ProSupport Plus activ, pentru că deschid cazuri la Dell și trimit date în cloud-ul Dell.
Pentru o firmă de servicii IT cu câțiva clienți și servere pe licență Basic sau Express, OME nu costă nimic. Singura licență pe care o vrei probabil pe fiecare server este iDRAC Enterprise, pentru consola virtuală, și aceea nu are legătură cu OME.
Cum ajungi cu OME la servere din alte locații
OME nu are nevoie să fie în aceeași rețea cu serverele. Vorbește cu fiecare iDRAC prin IP rutabil, deci funcționează peste orice VPN. Partea care prinde lumea pe picior greșit este sensul traficului: la o actualizare de firmware OME îi spune iDRAC-ului să descarce pachetul de la OME, deci și iDRAC trebuie să ajungă la OME, nu doar invers.
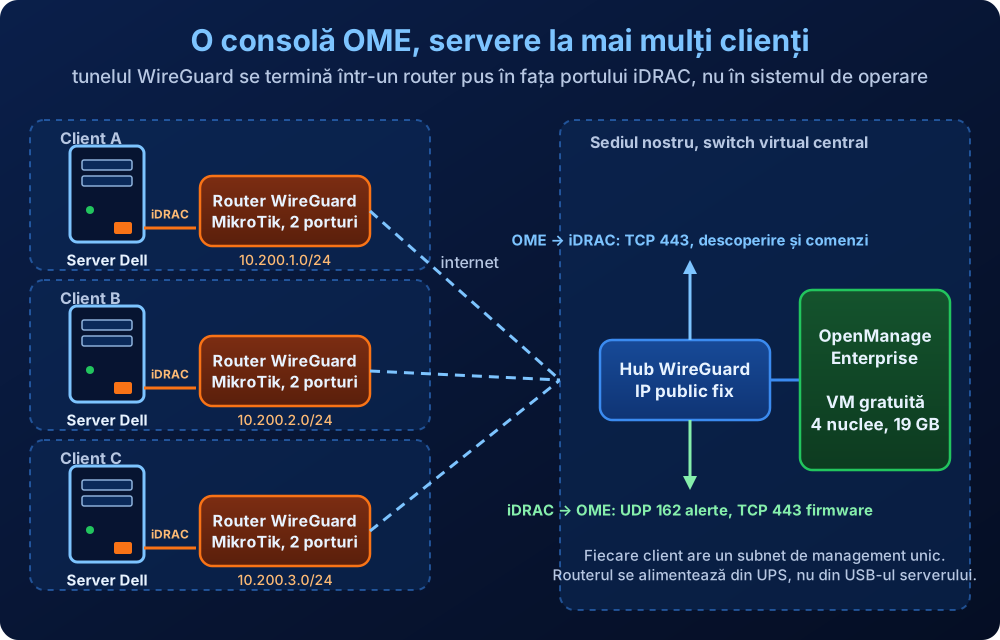
Porturile de mai jos sunt cele din ghidul utilizatorului OME, secțiunea „Supported protocols and ports”.
| Direcție | Port | Rol |
|---|---|---|
| OME către iDRAC | TCP 443 | Descoperire, inventar, comenzi prin Redfish și WS-Man |
| OME către iDRAC | UDP 161 | Interogări SNMP, opționale pentru iDRAC9 |
| iDRAC către OME | UDP 162 | Alerte SNMP în timp real |
| iDRAC către OME | TCP 443 sau 445 | Descărcarea pachetelor de firmware și a șabloanelor de la appliance |
| OME către sistemul de operare | TCP 22, 5985, 5986 | Doar dacă descoperi și sistemul de operare, nu este necesar cu iDRAC |
iDRAC nu poate iniția singur un tunel VPN. Un client WireGuard pornit din Windows nu ajută, pentru că moare odată cu Windows, exact când ai nevoie de iDRAC. Tunelul trebuie terminat de un echipament de rețea pus în fața portului iDRAC. Dacă routerul de internet al clientului este administrat de tine și știe WireGuard, pune iDRAC într-un VLAN de management rutat prin tunel și ai terminat. Dacă nu, un router mic cu două porturi Ethernet, de exemplu un MikroTik mAP sau hAP, face același lucru: un port spre rețeaua clientului, un port spre iDRAC, tunelul spre hub.
Alimentarea acestui router contează. Pe multe servere porturile USB rămân fără curent când serverul este oprit dar în priză, deci un router alimentat din USB-ul serverului moare odată cu el și nu mai poți porni serverul din iDRAC. Alimentează-l din UPS sau prin PoE și testează: oprește serverul din Windows și verifică dacă iDRAC mai răspunde prin tunel.
Fiecare client primește un subnet de management unic, de exemplu 10.200.X.0/24, pentru că OME identifică alertele după adresa IP a sursei. Pe router permiți din tunel spre iDRAC doar adresa OME și stația ta, și blochezi accesul din rețeaua clientului spre iDRAC.
Cum înrolezi un server în OME
Nu există un formular „adaugă dispozitiv”. Înrolarea se face printr-un job de descoperire, care acceptă și un singur IP.
- În OME deschide Monitor, Discovery, Create.
- Dă un nume job-ului, alege tipul Server și scrie adresa IP sau numele iDRAC-ului. Mai multe adrese se pun câte una pe linie.
- Introdu utilizatorul și parola iDRAC. Bifează Onboarding cu opțiunea OME-managed, altfel serverul este doar monitorizat și nu îi poți trimite comenzi.
- Rulează job-ul. Serverul rămâne în inventar și după terminarea lui.
- Creează un grup static pentru fiecare client, la Devices, Static Groups, și mută serverul acolo. Tehnicienii care văd doar anumiți clienți primesc rolul Device Manager limitat la grupul respectiv.
- Setează destinația alertelor în iDRAC către adresa OME, la Configuration, System Settings, Alert Configuration.
Când schimbi adresa IP a unui iDRAC deja înrolat, rulezi din nou job-ul cu adresa nouă. OME recunoaște serverul după service tag.
Unde nu se potrivește
OME vede doar hardware Dell. Un server HPE, Lenovo sau Supermicro apare cel mult ca dispozitiv generic prin SNMP, fără inventar și fără actualizări. Dacă parcul este mixt, OME acoperă doar partea Dell.
OME vede serverul, nu ce rulează pe el. Nu îți spune că discul C este plin, că serviciul SQL Server s-a oprit sau că Windows nu a mai primit actualizări de două luni. Pentru asta ai nevoie de monitorizare la nivelul sistemului de operare, iar aceasta rămâne o unealtă separată.
Pentru o firmă cu un singur server, OME este inutil. iDRAC cu alertele pe e-mail și iSM acoperă tot ce făcea OMSA, fără mașină virtuală în plus.
Serverele din generațiile 12 și 13 au iDRAC7 sau iDRAC8, cu mai puține funcții. OME le descoperă și le monitorizează, dar aici retragerea OMSA se simte cel mai tare, iar soluția pe termen lung este înlocuirea serverului.
Cum procedăm noi
La clienții pe care îi administrăm, monitorizarea hardware și cea a sistemului de operare sunt două straturi separate. Hardware-ul Dell îl vedem prin iDRAC, iar unde sunt mai multe servere le adunăm într-o consolă OME centrală, exact prin tunelele descrise mai sus. Sistemul de operare, serviciile, actualizările Windows și routerele MikroTik care țin tunelele le vedem prin Brio Endpoint Manager, platforma noastră de monitorizare, care știe și să provizioneze tunelele WireGuard. Ambele intră în serviciul de management IT externalizat, iar ritmul de aplicare a actualizărilor este cel descris în articolul despre patch-urile din octombrie 2026.
Dacă ai un server Dell instalat în ultimii ani și nu știi ce licență iDRAC are sau dacă primește alerte când cedează un disc, scrie-ne service tag-ul și îți spunem în câteva minute ce vede și ce nu vede serverul tău singur.
Întrebări frecvente
Mai pot instala OMSA pe un server nou?
Ultima versiune OMSA se mai poate descărca și funcționează pe serverele din generațiile 14, 15 și 16 cu Windows Server 2022 sau mai vechi. Nu suportă Windows Server 2025 și nu mai primește funcții noi. După 30 septembrie 2027 nu mai primește nici corecții de securitate, deci pe un server nou nu merită instalat.
Este gratuit OpenManage Enterprise?
Da. Consola se descarcă fără licență și include monitorizarea, inventarul, alertele, grupurile și actualizările de firmware pentru oricâte servere. Se plătește doar licența Advanced, per server, pentru aplicarea automată de configurații, pornirea de pe ISO și plugin-ul Power Manager, și licența Advanced+ pentru integrările cu VMware și Microsoft.
Ce licență iDRAC îmi trebuie ca să folosesc OME?
Basic, licența standard pe seriile 100-500 inclusiv T360, ajunge pentru descoperire, monitorizare, alerte și actualizări de firmware din OME. Consola virtuală, adică ecranul serverului în browser, cere licența iDRAC Enterprise indiferent dacă o deschizi din OME sau direct din iDRAC.
Merge OME cu servere aflate la alți clienți, în alte orașe?
Da, atâta timp cât OME și fiecare iDRAC se văd reciproc prin IP, de obicei printr-un tunel VPN. Tunelul trebuie terminat de un router pus în fața portului iDRAC, nu de un client VPN din sistemul de operare, pentru că iDRAC trebuie să rămână accesibil și când serverul este oprit. Fiecare client are nevoie de un subnet de management unic.
Pot adăuga un server în OME după IP, fără să scanez toată rețeaua?
Da. Job-ul de descoperire din Monitor, Discovery acceptă un singur IP sau nume de host, cu credențialele iDRAC respective. Serverul rămâne în inventar după terminarea job-ului, iar dacă îi schimbi adresa rulezi job-ul din nou și OME îl recunoaște după service tag.


